
Ultimo aggiornamento: 18 novembre 2026. La situazione è ancora in evoluzione: prima di applicare le indicazioni, verifica sempre gli avvisi ufficiali di PHP e dei fornitori dei tuoi prodotti.
Nell’ottobre 2026 PHP ha vissuto una delle crisi di sicurezza più serie della sua storia. Due vulnerabilità nel cuore dell’interprete, battezzate PHP2Shell, permettono a un attaccante non autenticato di eseguire codice sul server con una semplice richiesta HTTP. La notizia è trapelata prima della data concordata, le patch sono state anticipate di un giorno e nel giro di una settimana sono arrivati attacchi reali, anche contro firewall aziendali che usano PHP nelle loro interfacce di gestione.
In questo articolo ricostruiamo cosa è successo, spieghiamo cosa fare in concreto e proviamo a capire cosa ci insegna. La lezione più importante riguarda il software che usiamo senza saperlo.
In breve
- Vulnerabilità: CVE-2026-109618 e CVE-2026-109619, entrambe con punteggio CVSS v4.0 di 9,2 (critico) secondo il team di sicurezza di PHP.
- Impatto: esecuzione remota di codice senza autenticazione, con i privilegi del processo che esegue PHP.
- Chi è esposto: secondo PHP, ogni installazione che serve richieste web: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP e LiteSpeed.
- Versioni corrette: PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35, rilasciate il 21 ottobre 2026.
- Sfruttamento: confermato. Il 26 ottobre la CISA ha inserito CVE-2026-109618 nel catalogo delle vulnerabilità sfruttate attivamente.
- C’è dell’altro: una terza vulnerabilità collegata, CVE-2026-115560, al momento in cui scriviamo non ha ancora una patch. Si mitiga con
session.upload_progress.enabled=0.
Cosa è successo
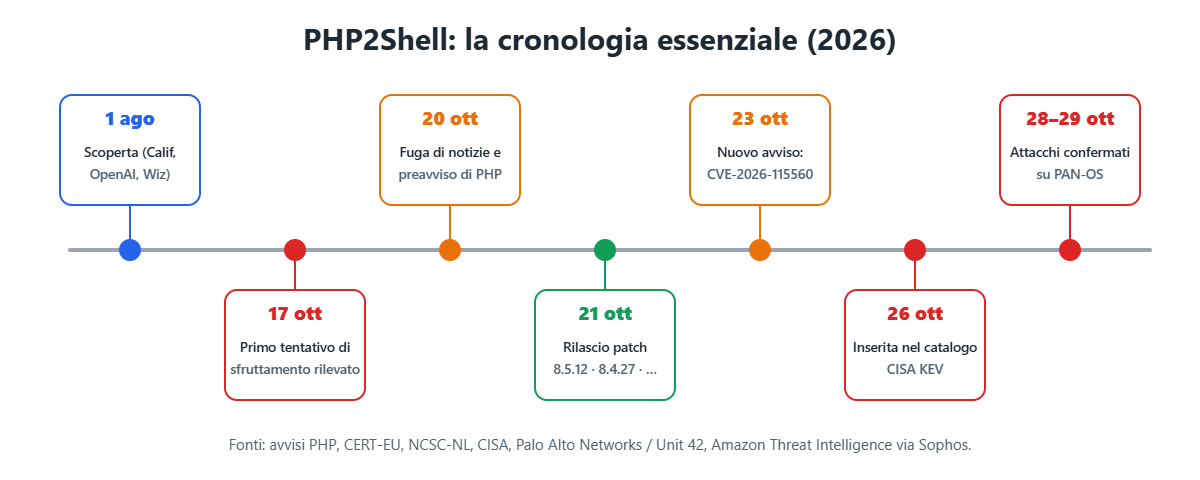
Secondo le ricostruzioni pubbliche, le due falle sono state individuate all’inizio di agosto 2026 da ricercatori di Calif, OpenAI e Wiz, anche con l’aiuto di strumenti di intelligenza artificiale. Ne è seguito il consueto processo di divulgazione coordinata: i manutentori preparano le correzioni in riservatezza e fissano una data in cui pubblicare insieme patch e dettagli.
Il piano prevedeva la divulgazione dei dettagli il 22 ottobre, ma il 20 ottobre l’esistenza delle vulnerabilità, con i relativi identificativi CVE, è diventata pubblica in anticipo. Lo stesso giorno PHP ha pubblicato un preavviso e CERT-EU ha diramato il proprio bollettino. Il progetto ha quindi anticipato il rilascio al 21 ottobre alle 14:00 UTC; gli advisory su GitHub sono comparsi alle 13:34 UTC, una ventina di minuti prima dell’orario annunciato.
La finestra tra la fuga di notizie e la patch è stata brevissima, ma qualcuno era già al lavoro: Amazon Threat Intelligence ha segnalato un tentativo di sfruttamento già il 17 ottobre, prima ancora della divulgazione. Diverse organizzazioni, tra cui alcune agenzie governative, hanno messo temporaneamente offline i propri siti in attesa di aggiornare.
Il 23 ottobre PHP ha pubblicato un avviso informativo su un terzo problema, nella funzionalità di upload progress delle sessioni (CVE-2026-115560). Lo ha definito un vettore di esecuzione di codice “improbabile”, perché richiede una configurazione particolare, e ha annunciato la correzione con il successivo rilascio ordinario. Nei giorni seguenti gli attacchi si sono moltiplicati. Il 26 ottobre la CISA ha inserito CVE-2026-109618 nel catalogo KEV. Il 28 e 29 ottobre Palo Alto Networks e il suo team Unit 42 hanno confermato lo sfruttamento attivo contro le interfacce di gestione di PAN-OS esposte su Internet.
Le due vulnerabilità, in parole semplici
Nei primi giorni alcune fonti hanno attribuito le descrizioni ai due CVE in modo non uniforme. Qui seguiamo le descrizioni del progetto PHP, riprese dal CSIRT nazionale olandese (NCSC-NL) e dai principali vendor di sicurezza.
CVE-2026-109618: corruzione di memoria per esaurimento di memoria
Mentre prepara una richiesta, PHP segna alcune strutture interne come pronte prima di aver completato tutte le allocazioni di memoria. Se un’allocazione fallisce perché si raggiunge il limite di memoria, quello stato incompleto non viene annullato. La fase di pulizia di fine richiesta tratta poi come validi dati che non lo sono, e la memoria si corrompe. Un attaccante può provocare deliberatamente questa situazione con richieste HTTP costruite ad arte.
CVE-2026-109619: stato “vecchio” riusato dalla richiesta successiva
Alcuni dati che appartengono a una richiesta restano referenziati da uno stato globale del processo anche dopo che la loro memoria è stata liberata. Quando lo stesso worker serve la richiesta successiva, li riusa. È un classico use-after-free, che può portare a fuga di informazioni dalla memoria e a esecuzione di codice.
Quanto sono gravi davvero?
Il punteggio ufficiale è 9,2 su 10, ma la valutazione non è stata unanime. Red Hat, ad esempio, ha classificato CVE-2026-109618 come “Important” e non come critica, osservando che uno sfruttamento affidabile richiede una manipolazione precisa della memoria e tempistiche accurate. Lo stesso PHP ha indicato che per questa vulnerabilità l’esecuzione di codice completa è stata dimostrata via HTTP contro mod_php; l’analisi del codice indica che anche PHP-FPM è vulnerabile, ma un exploit completo per FPM non era stato dimostrato.
Il dibattito però è stato chiuso dai fatti: sono comparsi exploit pubblici, i vendor di sicurezza hanno osservato compromissioni reali e la CISA ha ufficializzato lo sfruttamento attivo. In pratica conviene trattare ogni installazione non aggiornata come compromettibile.
Cosa fare subito
1. Aggiornare l’interprete, ovunque
La correzione completa è una sola: installare la versione corretta per il proprio ramo. PHP ha dichiarato che non esistono mitigazioni complete alternative.
| Ramo | Versione minima corretta | Nota |
|---|---|---|
| 8.5 | 8.5.12 | |
| 8.4 | 8.4.27 | |
| 8.3 | 8.3.36 | Solo correzioni di sicurezza |
| 8.2 | 8.2.35 | Fine del supporto il 31 dicembre 2026: pianificare la migrazione |
| 8.1 e precedenti | — | Nessuna release ufficiale: aggiornare di ramo o usare backport del fornitore |
Attenzione a un errore frequente: la versione mostrata da php -v è quella della riga di comando, che non è necessariamente quella usata dal server web. Bisogna controllare ogni runtime:
# versione della CLI
php -v

# versione di PHP-FPM (il nome del binario cambia a seconda della distribuzione)
php-fpm8.4 -v

# versione dentro un container in esecuzione
docker exec -it nome_container php -v
Su un hosting condiviso, dove non si ha accesso alla shell, si può caricare temporaneamente un file con <?php echo PHP_VERSION;, leggerne l’output dal browser e cancellarlo subito dopo. Dopo l’aggiornamento bisogna riavviare tutti i processi PHP: i worker FPM già avviati continuano a usare il codice vecchio finché non vengono riavviati.
2. Disattivare l’upload progress delle sessioni
Per CVE-2026-115560, che al momento non ha una patch, PHP raccomanda di disattivare la funzionalità che tiene traccia dell’avanzamento degli upload nella sessione. La stessa impostazione era già suggerita come misura temporanea per CVE-2026-109619 a chi non poteva aggiornare subito:
; php.ini — mitigazione temporanea consigliata da PHP
session.upload_progress.enabled = 0
Nei pool di PHP-FPM si può imporre a livello di amministratore, in modo che le singole applicazioni non possano riattivarla:
; /etc/php/8.4/fpm/pool.d/www.conf (il percorso varia)
php_admin_flag[session.upload_progress.enabled] = off
L’unico effetto collaterale è che le barre di avanzamento degli upload basate su $_SESSION smettono di funzionare. La maggior parte delle applicazioni moderne non le usa.
3. Ricostruire le immagini container
In un ambiente containerizzato l’interprete fa parte dell’immagine. Riavviare il container non basta: bisogna ricostruire l’immagine scaricando la nuova versione della base, verificare la versione e ridistribuire.
# ricostruisce scaricando di nuovo l'immagine base aggiornata
docker build --pull --no-cache -t mia-app:latest .

# verifica la versione dentro l'immagine appena costruita
docker run --rm mia-app:latest php -v
4. Cercare il PHP che non sai di avere
È il punto più delicato, e merita un capitolo a sé.
PHP può essere nel tuo prodotto anche se non lo scrivi
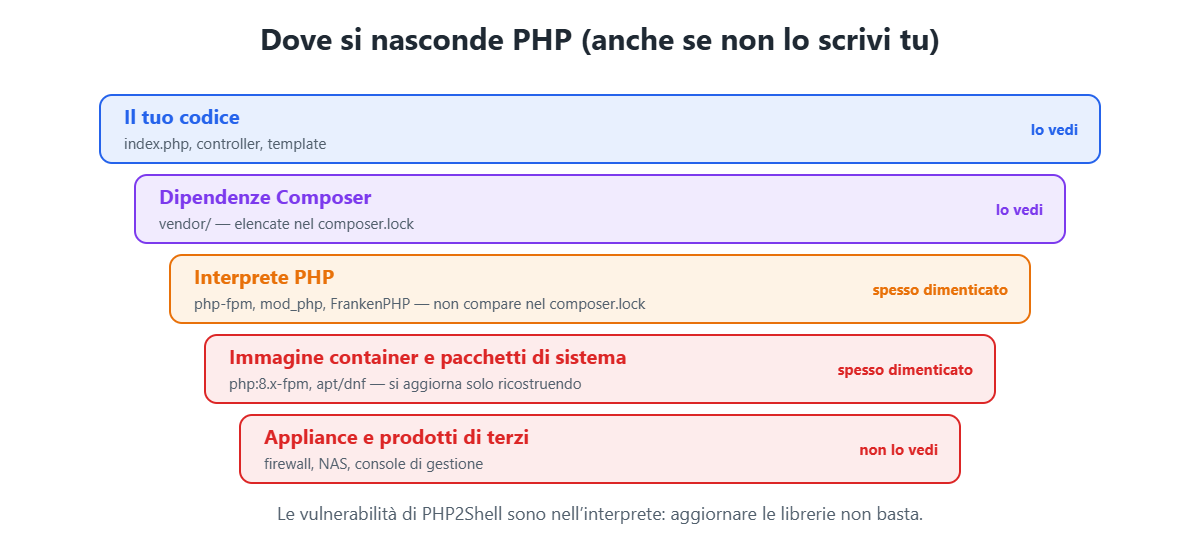
Chi sviluppa in PHP sa di usarlo. Ma PHP è anche dentro molti prodotti in cui non compare mai una riga di codice PHP scritta dal cliente: console di gestione di firewall, NAS, appliance di posta, sistemi industriali. Come ha osservato l’NCSC-NL, in questi casi gli amministratori spesso non possono aggiornare PHP direttamente e devono aspettare il fornitore.
Il caso più evidente è quello di Palo Alto Networks. Il fornitore ha confermato che PAN-OS e Panorama erano vulnerabili, con il rischio maggiore quando l’interfaccia di gestione è raggiungibile da Internet. Ha poi dovuto preparare hotfix specifici, perché le appliance includono un proprio runtime PHP. Secondo i ricercatori citati da F5 Labs, gli attaccanti hanno compromesso 25 sistemi PAN-OS concatenando PHP2Shell con una vulnerabilità del kernel Linux (CVE-2026-46300, “Fragnesia”) per ottenere i privilegi di root. Siemens ha pubblicato a sua volta un avviso per i dispositivi industriali RUGGEDCOM APE1808, che eseguono PAN-OS.
Non è un caso isolato. Il CSIRT olandese mantiene su GitHub un elenco pubblico dei prodotti coinvolti, che già il 23 ottobre contava circa 750 voci, e l’agenzia di cybersicurezza di Singapore ha segnalato prodotti interessati anche di Cisco, Citrix, F5 e Siemens.
Il limite del composer.lock
Molti team pensano di conoscere le proprie dipendenze perché hanno un composer.lock e magari uno strumento che lo controlla. Ma composer.lock elenca le librerie, non l’interprete che le esegue. Con PHP2Shell aggiornare tutte le librerie non sarebbe servito a nulla.
Serve una visione che includa il runtime e il sistema operativo. È il compito di una SBOM (Software Bill of Materials), l’elenco completo dei componenti di un prodotto, in un formato standard come CycloneDX o SPDX. Per un’immagine container si può generare e analizzare con strumenti open source come Syft, Grype o Trivy:
# genera la SBOM dell'immagine in formato CycloneDX
syft mia-app:latest -o cyclonedx-json > sbom.cdx.json

# confronta la SBOM con i database di vulnerabilità
grype sbom:./sbom.cdx.json

# in alternativa, scansione diretta dell'immagine
trivy image mia-app:latest
Per le appliance di terzi la SBOM la deve fornire il produttore. Ed è proprio qui che entra in gioco la normativa europea.
Il Cyber Resilience Act era appena entrato in gioco
PHP2Shell è arrivato poche settimane dopo una scadenza importante per chi produce software e dispositivi venduti nell’Unione europea. Dall’11 settembre 2026 sono applicabili gli obblighi di segnalazione dell’articolo 14 del Cyber Resilience Act (Regolamento UE 2024/2847): i produttori di prodotti con elementi digitali devono segnalare le vulnerabilità sfruttate attivamente e gli incidenti gravi che riguardano i loro prodotti, tramite la piattaforma unica gestita dall’ENISA e con un primo preavviso entro 24 ore. Gli obblighi valgono anche per i prodotti già sul mercato; la maggior parte delle altre regole del CRA si applicherà invece dall’11 dicembre 2027.
Per un produttore di appliance che incorpora PHP, una vulnerabilità sfruttata attivamente come PHP2Shell non è più soltanto un problema tecnico: può far scattare un obbligo di segnalazione con tempi molto stretti. Per rispettarli bisogna sapere subito quali prodotti contengono il componente vulnerabile, cioè avere SBOM aggiornate e un inventario affidabile. Il CRA prevede anche obblighi, più limitati, per i cosiddetti steward del software open source.
Nota: queste indicazioni hanno valore divulgativo. L’applicabilità degli obblighi a un caso concreto va verificata sul testo del Regolamento e sulle linee guida della Commissione europea e dell’ENISA.
Cosa ci insegna PHP2Shell
- L’embargo è fragile. La divulgazione coordinata funziona solo se nessuno parla prima del tempo. Quando succede, chi difende ha ore e non giorni. Bisogna essere in grado di aggiornare PHP in produzione rapidamente, con procedure già collaudate.
- Le vulnerabilità si trovano più in fretta. Che in questa scoperta abbiano avuto un ruolo strumenti di intelligenza artificiale è un segnale: è ragionevole aspettarsi che falle profonde nei componenti di base vengano trovate più spesso, da chi difende e da chi attacca.
- Le interfacce di gestione non devono stare su Internet. Gran parte degli attacchi riusciti ha colpito console amministrative esposte. Una VPN o una lista di indirizzi autorizzati avrebbe ridotto drasticamente il rischio.
- Il software open source critico ha bisogno di risorse. PHP è mantenuto da un gruppo relativamente piccolo di persone, sostenuto in buona parte dalla PHP Foundation. Chi ci costruisce sopra prodotti commerciali dovrebbe chiedersi quanto contribuisce a quella sostenibilità.
- Non si protegge ciò che non si conosce. Inventario, SBOM e monitoraggio delle vulnerabilità non sono burocrazia: sono ciò che permette di rispondere in ore invece che in settimane.
Conclusione
Per chi gestisce applicazioni PHP la priorità è chiara: aggiornare l’interprete a una versione corretta, riavviare i processi, disattivare l’upload progress delle sessioni e ricostruire le immagini container. Per chi gestisce infrastrutture la domanda da porsi è più scomoda: dove altro gira PHP, senza che noi lo sappiamo? La risposta va cercata ora, prima della prossima vulnerabilità.
Fonti
- NCSC-NL – php2shell: informazioni operative ed elenco prodotti
- Unit 42 (Palo Alto Networks) – Threat Brief su CVE-2026-109618 e CVE-2026-109619
- Rapid7 – analisi delle due vulnerabilità
- Red Hat – CVE-2026-109618
- Cyber Security Agency of Singapore – sfruttamento attivo su prodotti di rete
- Commissione europea – Cyber Resilience Act, obblighi di segnalazione
